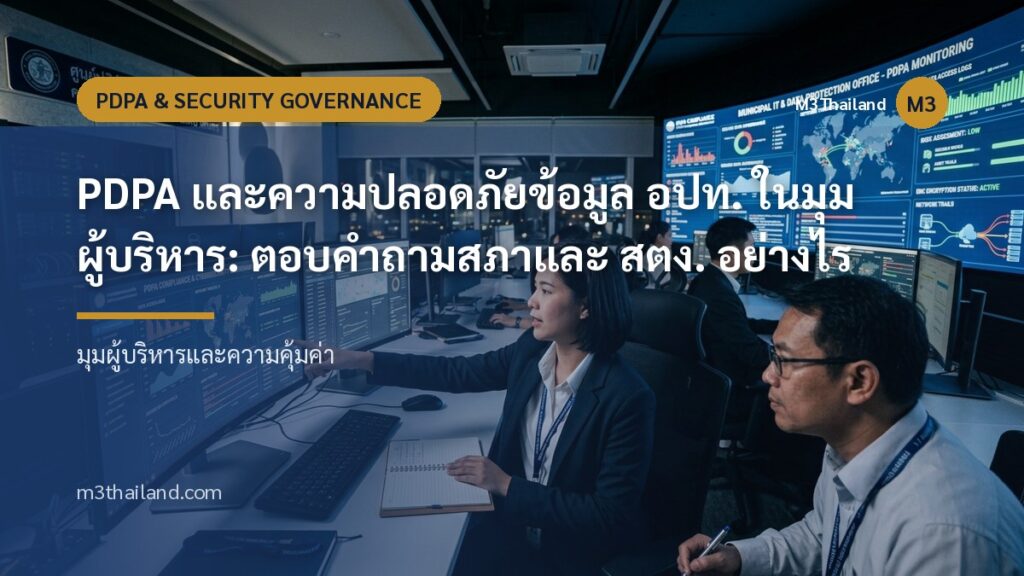
มาตรฐานการปกป้องข้อมูลทะเบียนราษฎร์และข้อมูลส่วนบุคคลตาม พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล เพื่อสร้างความเชื่อมั่นแก่ประชาชน
บทความนี้พิจารณาเรื่อง PDPA & Security Governance ในมุม มุมผู้บริหารและความคุ้มค่า โดยเน้นสิ่งที่องค์กรปกครองส่วนท้องถิ่นนำไปปรับใช้กับกระบวนการทำงานจริงได้ทันที ไม่ใช่การอธิบายเทคโนโลยีในเชิงทฤษฎี
“การเปลี่ยนผ่านสู่ระบบดิจิทัลที่ได้ผล เริ่มจากการเข้าใจกระบวนการทำงานเดิมอย่างละเอียด ก่อนตัดสินใจว่าจะใช้เครื่องมือใด”
1. ตั้งต้นจากกระบวนการทำงานจริง ไม่ใช่จากตัวระบบ
ก่อนพิจารณาเครื่องมือหรือซอฟต์แวร์ ควรเขียนขั้นตอนการทำงานปัจจุบันออกมาให้ครบทุกขั้น ระบุผู้รับผิดชอบแต่ละช่วง เอกสารที่ต้องใช้ และจุดที่งานมักค้าง การมองเห็นภาพรวมนี้ทำให้ทราบว่าปัญหาอยู่ที่ขั้นตอน ที่การประสานงาน หรือที่เครื่องมือ
- ระบุขั้นตอนที่ต้องรอการลงนามหรือการอนุมัติ
- ระบุเอกสารที่ถูกจัดทำซ้ำในหลายกอง
- ระบุข้อมูลที่ต้องคีย์ใหม่ทั้งที่มีอยู่แล้วในระบบอื่น
2. กำหนดขอบเขตให้เล็กพอที่จะสำเร็จ
การเริ่มจากงานเดียวที่ปวดหัวที่สุดและวัดผลได้ชัดเจน ทำให้เจ้าหน้าที่เห็นประโยชน์เร็วและให้ความร่วมมือในระยะถัดไป ตรงข้ามกับการเปลี่ยนทั้งหน่วยงานพร้อมกัน ซึ่งมักสะดุดที่การปรับตัวของผู้ใช้งานมากกว่าที่ตัวเทคโนโลยี
3. ออกแบบให้ตรวจสอบย้อนหลังได้ตั้งแต่วันแรก
งานของ อปท. ต้องอธิบายต่อสภาท้องถิ่น หน่วยตรวจสอบ และประชาชนได้เสมอ ระบบที่ดีจึงต้องบันทึกได้ว่าใครทำอะไรเมื่อใด เก็บหลักฐานประกอบครบถ้วน และค้นย้อนหลังได้โดยไม่ต้องพึ่งความจำของเจ้าหน้าที่คนใดคนหนึ่ง
4. วางแผนเรื่องคนควบคู่กับเรื่องระบบ
การโยกย้ายและการเปลี่ยนผู้รับผิดชอบเป็นเรื่องปกติของราชการ คู่มือการใช้งาน การอบรมซ้ำตามรอบ และการกำหนดผู้ดูแลสำรองจึงเป็นส่วนหนึ่งของงาน ไม่ใช่ส่วนเสริม
สรุป
PDPA & Security Governance ไม่ใช่โครงการที่จบในครั้งเดียว แต่เป็นการปรับกระบวนการอย่างต่อเนื่อง เริ่มจากขอบเขตที่เล็กพอจะสำเร็จ วัดผลจากบริการที่ประชาชนได้รับ แล้วจึงขยายผลไปยังงานถัดไป
บทความนี้ร่างขึ้นโดยระบบผลิตเนื้อหาอัตโนมัติที่ใช้ AI ของ M3 Thailand และผ่านการตรวจสอบคุณภาพด้วยระบบอัตโนมัติก่อนเผยแพร่ หากพบข้อมูลที่คลาดเคลื่อน โปรดแจ้งมาที่ [email protected] เพื่อแก้ไข